从“@/components/blog/Callout”导入标注;
范围和非托管通知( B条) : Venko是一个B2B平台,用于文档协调和协调先决条件。Venko不是银行,不进行货币托管,不担任经纪人,也不提供私人法律或财务建议。
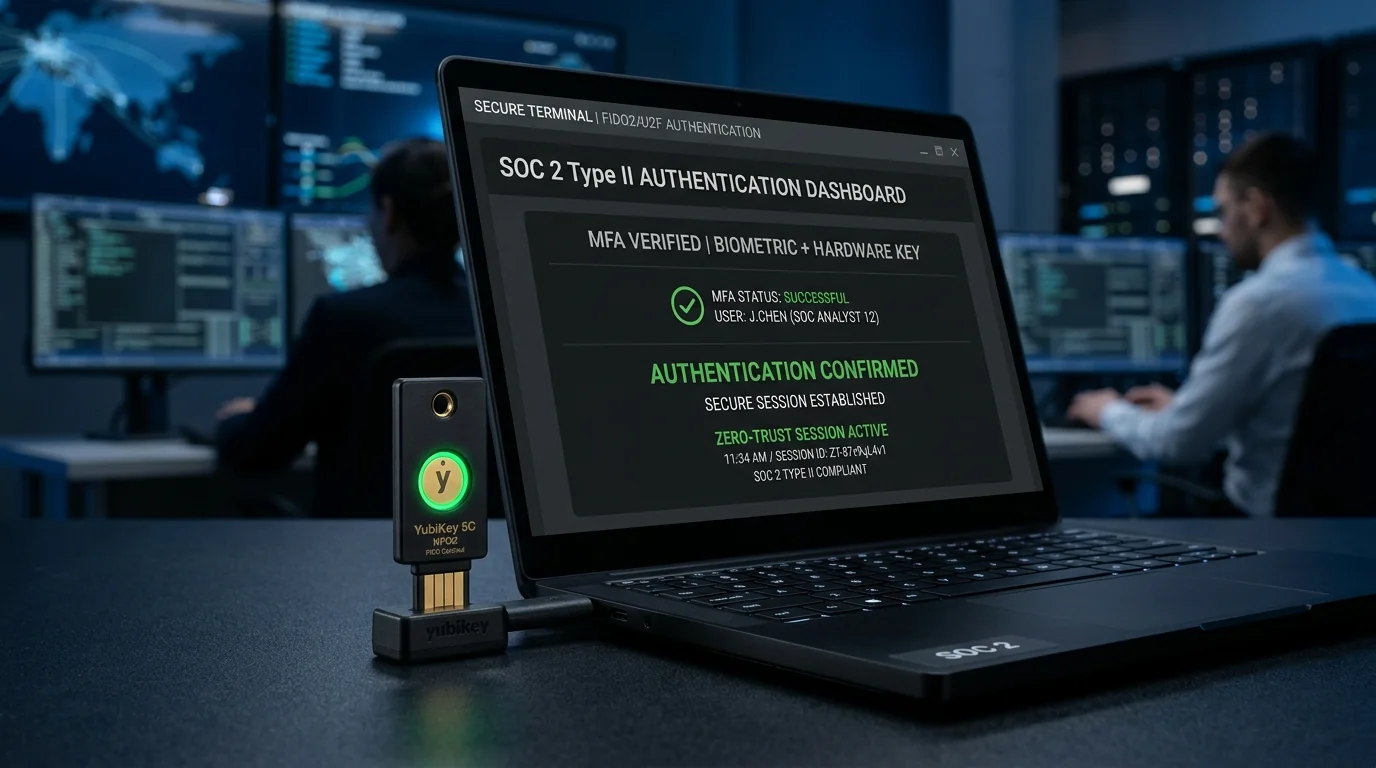
确保跨境 B2B 协调需要的不仅仅是加密签名的交易;需要装甲作战边界。 虽然 Venko 严格充当非托管协调层,但为我们的平台提供支持的管理控制、审批机制和网关配置必须受到保护,防止未经授权的访问。 本简报介绍了 Venko Admin Core 如何实施机构级身份生命周期、无摩擦多重身份验证 (MFA) 和实时速率限制,以确保 SOC 2 级操作完整性。
1. 它出现在门户的什么位置
本主题直接与 [管理仪表板] 登录屏幕 (/portal/admin/compliance) 和 [安全设置] 门户相关。当合规官员登录、完成 Maker-Checker 检查或更新其身份验证参数时,门户会实时执行这些保护措施。
2. 它解决的痛点:凭证泄露和操作摩擦
对于机构财务部门、公共组织和主权实体来说,运营平台的安全性提出了双重挑战:防止凭证攻击,同时避免管理员集成(入职)中的瓶颈。
- 权限升级威胁: 常见的管理门户是主要目标。 如果管理凭证泄露或被绕过,未经授权的用户就可以操纵交换通道限制、绕过 Maker-Checker 检查或拦截审计通道。 集成瓶颈: 要求高安全性常常会带来很大的摩擦。 如果 MFA 记录失败(例如身份验证应用程序由于填充字符而无法读取密钥),操作员将绕过控制或延迟关键验证步骤。
3. Venko 门户的行为方式:零信任身份生命周期
Venko 通过自动化安全生命周期并消除用户界面级别的技术摩擦来解决这些挑战。
当管理团队管理或访问平台时,系统会协调三个基本防御:
- 状态入职: 当配置新的管理帐户时,门户会将其置于“待激活”的限制状态。 初始登录时,平台会拦截会话,发出临时 JWT(“FORCE_RESET”),阻止所有浏览,直到管理员将您的密码重置为 NIST-800-63B 标准并注册您的物理身份验证器密钥。 无摩擦开关关联: 该门户会清理并过滤 Base32 种子密钥,删除任何会导致 Google Authenticator 或 Microsoft Authenticator 中出现兼容性错误的等号填充 (
=)。 这确保了第一次扫描时的完美读取。 自动速率限制: API网关持续监控登录查询。 如果电子邮件地址反复出现故障,门户将在身份验证模块处理查询之前在系统级别阻止访问。
4. 幕后有哪些控制措施
<标注类型=“信息”>
<strong>暴力缓解保证:</strong>使用复合键在内存中监控重试率:<code>${clientIp}:${normalizedEmail}</code>。这种双密钥绑定可以防止针对单个帐户的分布式攻击以及来自单个 IP 的大量凭证填充。
</标注>
- 零信任有限状态机 (FSM): 管理员帐户遵循严格的转换生命周期(创建→强制重置→活动→锁定)。 转换事务记录在“AUTH_STATE_CHANGE”审核日志中。 复合利率限制: 在移动窗口内尝试仅限 5 次失败。 触发后,IP/电子邮件将被阻止 15 分钟,并返回“429 Too Many Requests”代码。 加密日志: 管理操作(登录、MFA 注册、封锁)根据租户资料在相应的区域合规飞地(法兰克福/圣保罗/弗吉尼亚)进行注册。
5. 这对您的组织意味着什么
- 不可动摇的防盗门: 您的管理面板受到保护,免受自动暴力攻击和凭证泄露。 流畅的机构整合: 您的合规性和审计操作员可以进行无摩擦的集成,从而减轻您的技术支持负担。 审核员批准的控制措施: 基于状态的FSM和复合锁定机制满足SOC 2 CC6.3严格的信任原则,使尽职调查变得简单。
6. 技术如何执行这些规则(对于您的技术团队)
对于技术和 SRE 团队,Venko 通过网关上严格的速率限制器和干净的机密序列化来控制管理访问。
TOTP 键在呈现前会清除填充字符:
__代码_块_0__
阻止决策安全地记录在身份验证拦截器中:
__代码_块_1__
<标注类型=“警告”>
<strong>免责声明</strong>:Venko Total Group (VTG) 严格作为先进的协调软件平台运营。 Venko 不是银行,不持有货币,不充当经纪人,也不提供私人法律或财务建议。
</标注>
这些强大的保护措施可确保您的 B2B 和托管操作在安全、受控且可审计的环境中进行。
监管声明:Venko Total Group 是一个中立的运营协调平台与账本聚合器,不作为银行或托管机构运作。所有资金清算与资产隔离均由持有正规牌照的合作银行及受监管托管机构执行。
规范隔离与非托管法定声明: 威科集团(Venko Total Group)仅在中立单证协同、业务流程治理及密码学数据完整性校验层面开展业务。威科并非银行或金融机构,不吸纳公众存款,不提供任何形式的资金托管或清算服务,亦不提供专属持牌机构保留的法律或审计意见。所有资金划拨与资产托管均由签约合作的合规持牌金融机构独立执行。
商业智能报告结论与发布治理
- •全面合规性:严格遵循巴西第14.133/2021号政府采购法、第13.303/2016号法及CGU/TCU监管准则。
- •规范隔离与零托管:在分析性证据协调与受监管的银行资金托管之间保持严格物理与逻辑隔离。
- •不可篡改的密码学完整性:经过审计的数字信封,具备SHA-256规范哈希摘要与RFC 8785完整可追溯性。
- •故障自闭防护(Fail-Closed):在生产环境中通过全部合规关卡(Gates)的法定人数严格受控运行。