استيراد وسائل الشرح من "@/components/blog/وسائل الشرح"؛
النطاق وإشعار عدم الحفظ (البند ب ): Venko هي منصة B2B لتنسيق الوثائق وتنسيق الشروط السابقة. فينكو ليس بنكًا، ولا يقوم بحفظ العملة، ولا يعمل كوسيط ولا يقدم مشورة قانونية أو مالية خاصة.
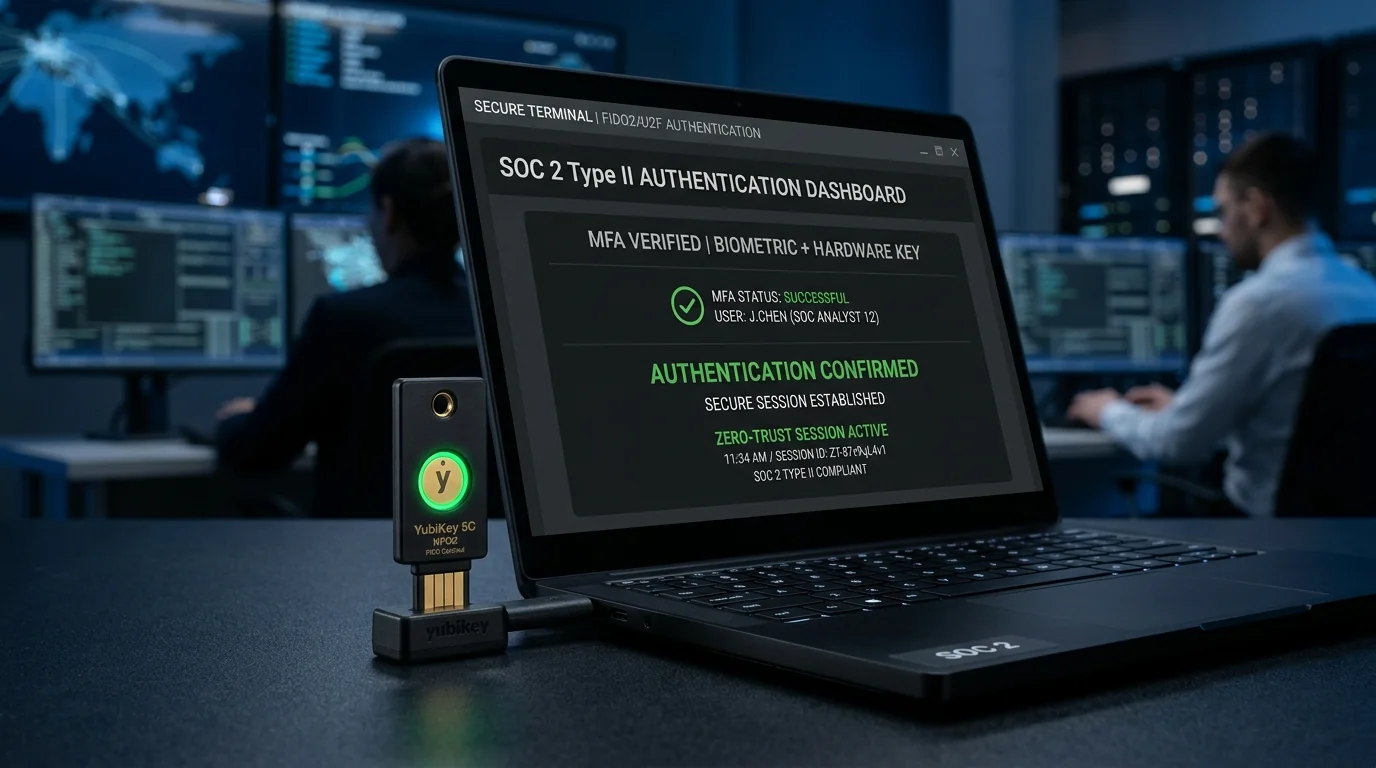
يتطلب ضمان التنسيق بين الشركات عبر الحدود أكثر من مجرد المعاملات الموقعة بالتشفير؛ يتطلب حدود العمليات المدرعة. بينما تعمل Venko بشكل صارم كطبقة تنسيق غير وصي، يجب حماية الضوابط الإدارية وآليات الموافقة وتكوينات البوابة التي تشغل نظامنا الأساسي من الوصول غير المصرح به. يصف هذا الموجز كيفية قيام Venko Admin Core بتنفيذ دورات حياة الهوية على المستوى المؤسسي، والمصادقة متعددة العوامل (MFA)، وتحديد المعدل في الوقت الفعلي لضمان السلامة التشغيلية على مستوى SOC 2.
1. أين يظهر هذا على البوابة؟
يرتبط هذا الموضوع مباشرةً بشاشة تسجيل الدخول [لوحة تحكم المشرف] (/portal/admin/compliance) وبوابة [إعدادات الأمان]. عندما يقوم مسؤول الامتثال بتسجيل الدخول، أو إكمال فحص Maker-Checker، أو تحديث معلمات المصادقة الخاصة به، تقوم البوابة بتنفيذ هذه الضمانات في الوقت الفعلي.
2. الألم الذي يعالجه: التسوية الاعتمادية والاحتكاك التشغيلي
بالنسبة لمكاتب الخزانة المؤسسية والمنظمات العامة والكيانات السيادية، يمثل أمن المنصات التشغيلية تحديًا مزدوجًا: منع هجمات بيانات الاعتماد، وفي الوقت نفسه، تجنب الاختناقات في تكامل (تأهيل) المسؤولين.
- التهديد بتصعيد الامتيازات: البوابات الإدارية المشتركة هي الأهداف الأساسية. إذا تم تسريب بيانات اعتماد إدارية أو تجاوزها، فيمكن للمستخدمين غير المصرح لهم التعامل مع حدود ممر التبادل، أو تجاوز عمليات التحقق من Maker-Checker، أو اعتراض قنوات التدقيق. * عائق التكامل: غالبًا ما يؤدي طلب إجراءات أمنية مشددة إلى حدوث احتكاك كبير. إذا فشل سجل MFA (مثل فشل تطبيقات المصادقة في قراءة المفاتيح بسبب حشو الأحرف)، فسيتجاوز المشغلون عناصر التحكم أو يؤخرون خطوات التحقق المهمة.
3. كيف تتصرف بوابة Venko: دورات حياة هوية الثقة المعدومة
تعمل Venko على حل هذه التحديات من خلال أتمتة دورات حياة الأمان والقضاء على الاحتكاك الفني على مستوى واجهة المستخدم.
عندما يقوم الفريق الإداري بإدارة المنصة أو الوصول إليها، يقوم النظام بتنسيق ثلاث دفاعات أساسية:
- التأهيل الرسمي: عند توفير حساب إداري جديد، تضعه البوابة الإلكترونية في حالة مقيدة "في انتظار التنشيط". عند تسجيل الدخول الأولي، يعترض النظام الأساسي الجلسة، ويصدر JWT مؤقتًا (
FORCE_RESET) يحظر كل عمليات التصفح حتى يقوم المسؤول بإعادة تعيين كلمة المرور الخاصة بك وفقًا لمعايير NIST-800-63B ويسجل مفتاح المصادقة الفعلي الخاص بك. رابطة المحولات غير الاحتكاكية: تقوم البوابة بتنظيف وتصفية المفاتيح الأساسية Base32، وإزالة أي حشوة علامة المساواة (=) التي تسبب أخطاء التوافق في Google Authenticator أو Microsoft Authenticator. وهذا يضمن قراءة مثالية عند الفحص الأول. تحديد المعدل تلقائيًا: تقوم بوابة API بمراقبة استعلامات تسجيل الدخول بشكل مستمر. إذا واجه عنوان البريد الإلكتروني حالات فشل متكررة، فستقوم البوابة الإلكترونية بحظر الوصول على مستوى النظام قبل أن تقوم وحدة المصادقة بمعالجة الاستعلام.
4. ما هي الضوابط الموجودة خلف الكواليس؟
<نوع وسيلة الشرح = "معلومات">
<strong>ضمان تخفيف القوة الغاشمة:</strong> تتم مراقبة معدلات إعادة المحاولة في الذاكرة باستخدام مفاتيح مركبة: <code>${clientIp}:${normalizedEmail}</code>. يمنع ربط المفتاح المزدوج هذا الهجمات الموزعة على حساب واحد بالإضافة إلى حشو بيانات الاعتماد بكميات كبيرة من عنوان IP واحد.
</وسيلة الشرح>
- آلة الحالة المحدودة ذات الثقة المعدومة (FSM): تتبع حسابات المسؤول دورة حياة انتقالية صارمة (تم الإنشاء ← ForceReset ← نشط ← مغلق). يتم تسجيل معاملات النقل في سجل التدقيق
AUTH_STATE_CHANGE. حدود المعدل المركب: تقتصر المحاولات على 5 حالات فشل ضمن نافذة متحركة. عند تشغيله، يتم حظر عنوان IP/البريد الإلكتروني لمدة 15 دقيقة، مما يؤدي إلى إرجاع رمز "429 طلبات كثيرة جدًا". سجلات التشفير: يتم تسجيل الإجراءات الإدارية (تسجيلات الدخول، تسجيل MFA، الكتل) في جيوب الامتثال الإقليمية المقابلة (فرانكفورت / ساو باولو / فيرجينيا) وفقًا لملف تعريف المستأجر.
5. ماذا يعني هذا لمؤسستك
- أبواب أمنية لا تتزعزع: لوحاتك الإدارية محمية ضد هجمات القوة الغاشمة الآلية وتسويات بيانات الاعتماد. التكامل المؤسسي السلس: يقوم مشغلو الامتثال والتدقيق لديك بإجراء تكامل سلس، مما يقلل من عبء الدعم الفني لديك. الضوابط المعتمدة من قبل مدققي الحسابات: تتوافق آليات FSM وآليات القفل المركبة القائمة على الدولة مع مبادئ الثقة الصارمة المنصوص عليها في SOC 2 CC6.3، مما يجعل مراجعات العناية الواجبة بسيطة.
6. كيف تطبق التكنولوجيا هذه القواعد (بالنسبة لفريقك الفني)
بالنسبة للفرق الفنية وفرق SRE، يتحكم Venko في الوصول الإداري من خلال محددات المعدلات الصارمة عند البوابة والتسلسل النظيف للأسرار.
يتم مسح مفاتيح TOTP من أحرف الحشو قبل العرض التقديمي:
```typescript
// Remove '=' ao final para evitar erros em aplicativos autenticadores
const cleanSecret = rawSecret.replace(/=+$/, "");
```
يتم تسجيل قرارات الحظر بشكل آمن داخل اعتراض المصادقة:
```typescript
if (failedAttempts >= 5) {
logSecurityEvent({
event: "AUTH_LOCKOUT_TRIGGERED",
actor: email,
ip: clientIp,
durationMinutes: 15
});
return response.status(429).json({ error: "Acesso temporariamente suspenso." });
}
```
<نوع وسيلة الشرح = "تحذير">
<strong>إخلاء المسؤولية:</strong> تعمل Venko Total Group (VTG) بشكل صارم كمنصة برامج تنسيق متقدمة. Venko ليس بنكًا، ولا يحتفظ بعملة، ولا يعمل كوسيط، ولا يقدم مشورة قانونية أو مالية خاصة.
</وسيلة الشرح>
تضمن وسائل الحماية القوية هذه استمرار عمليات B2B وعمليات الحفظ الخاصة بك في بيئة آمنة وخاضعة للرقابة وجاهزة للتدقيق.
إخلاء مسؤولية تنظيمي: مجموعة فينكو توتال هي منصة محايدة للتنسيق التشغيلي وسجل المعاملات، وليست مؤسسة مصرفية أو جهة حفظ أموال. يتم تنفيذ جميع التسويات المالية وفصل رؤوس الأمwal حصرياً عبر بنوك شريكة مرخصة وجهات حفظ أموال خاضعة للرقابة.
إشعار الفصل المعياري وعدم الحضانة المالية: تعمل مجموعة فينكو توتال (Venko Total Group) حصرياً كطبقة برمجية محايدة لتنسيق الوثائق، وحوكمة سير الإجراءات، والتحقق المشفر من سلامة البيانات. فينكو ليست مؤسسة مصرفية، ولا تحتفظ بحضانة أموال أو أصول مالية، ولا تقدم استشارات قانونية أو محاسبية مخصصة للمهن المنظمة. تتم جميع التسويات المالية وحفظ الأصول بشكل مستقل بواسطة المؤسسات المالية المرخصة.
استنتاجات تقرير الاستخبارات وحوكمة الإصدار
- •الامتثال التنظيمي الكامل: التوافق التام مع قانون المشتريات البرازيلي رقم 14.133/2021 وقانون 13.303/2016 وتوجيهات CGU/TCU.
- •الفصل المعياري وانعدام الحضانة: عزل صارم بين التنسيق التحليلي للأدلة والحضانة المصرفية الخاضعة للتنظيم.
- •سلامة تشفيرية غير قابلة للتغيير: ظرف رقمي خاضع للتدقيق مع ملخص قياسي SHA-256 وتتبع كامل عبر RFC 8785.
- •حماية آمنة عند الفشل (Fail-Closed): عمليات مقيدة تماماً في بيئة الإنتاج مع اكتمال النصاب لجميع بوابات التحقق المعتمدة.