ייבוא הסבר מ-"@/components/blog/Callout";
הודעת היקף ואי-משמורת (סעיף B): Venko היא פלטפורמת תיאום מסמכי B2B ותנאים תקדים לתזמור. Venko אינו בנק, אינו מחזיק במטבע, אינו פועל כמתווך ואינו מספק ייעוץ משפטי או פיננסי פרטי.
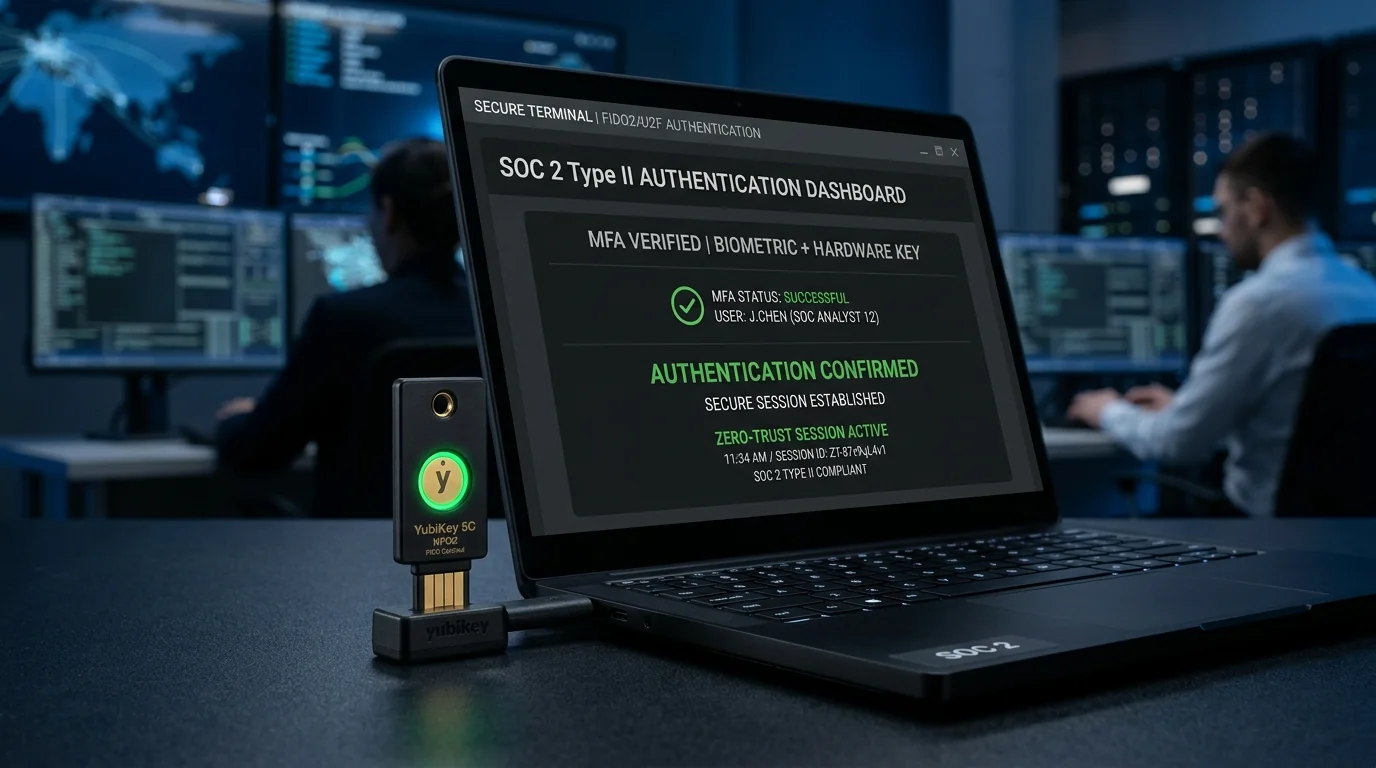
הבטחת תיאום B2B חוצה גבולות דורשת יותר מאשר עסקאות חתומות בחתימה קריפטוגרפית; דורש גבולות מבצעיים משוריינים. בעוד Venko פועלת אך ורק כשכבת תיאום לא משמורת, הבקרות הניהוליות, מנגנוני האישור ותצורות השער המניעות את הפלטפורמה שלנו חייבים להיות מוגנים מפני גישה לא מורשית. תדרוך זה מתאר כיצד Venko Admin Core מיישמת מחזורי חיים של זהות ברמה מוסדית, אימות רב-גורמי ללא חיכוך (MFA) והגבלת קצב בזמן אמת כדי להבטיח שלמות תפעולית ברמת SOC 2.
1. איפה זה מופיע בפורטל
נושא זה מתייחס ישירות למסך ההתחברות [מרכז השליטה למנהל מערכת] (/portal/admin/compliance) ולפורטל [הגדרות אבטחה]. כאשר קצין ציות מתחבר, משלים בדיקת Maker-Checker או מעדכן את פרמטרי האימות שלו, הפורטל מבצע אמצעי הגנה אלו בזמן אמת.
2. הכאב שהוא נותן מענה: פשרה אישור וחיכוך תפעולי
עבור שולחנות האוצר המוסדיים, ארגונים ציבוריים וגופים ריבוניים, אבטחת הפלטפורמות התפעוליות מהווה אתגר כפול: מניעת התקפות אישורים ובמקביל, הימנעות מצווארי בקבוק באינטגרציה (הכנסת) של מנהלים.
- איום ההסלמה בפריבילגיה: פורטלים ניהוליים נפוצים הם יעדים עיקריים. אם אישור ניהולי דלוף או עוקף, משתמשים לא מורשים יכולים לתמרן את מגבלות המסדרון, לעקוף בדיקות Maker-Checker או ליירט ערוצי ביקורת. * צוואר הבקבוק של האינטגרציה: דרישה לאבטחה גבוהה מביאה לעתים קרובות חיכוך משמעותי. אם רשומת ה-MFA נכשלת (כגון יישומי אימות לא מצליחים לקרוא מפתחות עקב תווי ריפוד), המפעילים יעקפו את הפקדים או יעכבו שלבי אימות קריטיים.
3. איך מתנהג פורטל Venko: מחזורי חיים של זהות אפס
Venko פותרת אתגרים אלו על ידי אוטומציה של מחזורי חיי אבטחה וביטול חיכוך טכני ברמת ממשק המשתמש.
כאשר הצוות האדמיניסטרטיבי מנהל או ניגש לפלטפורמה, המערכת מרכזת שלוש הגנות בסיסיות:
הצטרפות ממלכתית: כאשר מוקצה חשבון ניהולי חדש, הפורטל מציב אותו במצב מוגבל של 'ממתין להפעלה'. עם הכניסה הראשונית, הפלטפורמה מיירטת את ההפעלה, ומנפיקה JWT זמני (FORCE_RESET) שחוסם כל גלישה עד שהמנהל מאפס את הסיסמה שלך לתקני NIST-800-63B ורושם את מפתח המאמת הפיזי שלך. איגוד מתגים ללא חיכוך: הפורטל מנקה ומסנן את מפתחות ה-Seed של Base32, מסיר כל ריפוד של סימני שוויון (=) שגורם לשגיאות תאימות ב-Google Authenticator או Microsoft Authenticator. זה מבטיח קריאה מושלמת בסריקה הראשונה. * הגבלת תעריפים אוטומטית: שער ה-API עוקב באופן רציף אחר שאילתות התחברות. אם כתובת דוא"ל חווה כשלים חוזרים ונשנים, הפורטל יחסום את הגישה ברמת המערכת לפני שמודול האימות אפילו מעבד את השאילתה.
4. אילו בקרות יש מאחורי הקלעים
<Callout type="info">
<strong>הבטחת הפחתת Brute-Force:</strong> שיעורי הנסיונות החוזרים מנוטרים בזיכרון באמצעות מפתחות מורכבים: <code>${clientIp}:${normalizedEmail}</code>. כריכת מפתח כפולה זו מונעת התקפות מבוזרות נגד חשבון יחיד וכן מילוי אישורים בנפח גבוה מ-IP יחיד.
</callout>
- אפס אמון מכונה סופית (FSM): חשבונות מנהלים פועלים במחזור חיים קפדני של מעבר (נוצר ➔ ForceReset ➔ פעיל ➔ נעול). עסקאות מעבר נרשמות ביומן הביקורת
AUTH_STATE_CHANGE. הגבלת שיעור המתחם: הניסיונות מוגבלים ל-5 כשלים בתוך חלון נע. כאשר מופעל, ה-IP/אימייל נחסם למשך 15 דקות, ומחזיר קוד429 Too Many Requests. יומנים קריפטוגרפיים: פעולות אדמיניסטרטיביות (כניסות, רישום MFA, בלוקים) נרשמות במובלעות התאימות האזוריות (פרנקפורט / סאו פאולו / וירג'יניה) בהתאם לפרופיל הדייר.
5. מה זה אומר עבור הארגון שלך
דלתות אבטחה בלתי ניתנות לערעור: הפאנלים הניהוליים שלך מוגנים מפני התקפות אוטומטיות של כוח גס ופשרות אישורים. שילוב מוסדי נוזלי: מפעילי התאימות והביקורת שלך מבצעים אינטגרציה ללא חיכוכים, ומפחיתים את עומס התמיכה הטכנית שלך. בקרות שאושרו על ידי רואי חשבון: מנגנוני הנעילה המבוססים על FSM ומנגנוני הנעילה המרוכבים עומדים בעקרונות האמון המחמירים של SOC 2 CC6.3, מה שהופך את סקירות בדיקת הנאותות לפשוטות.
6. כיצד הטכנולוגיה אוכפת את הכללים הללו (עבור הצוות הטכני שלך)
עבור צוותים טכניים ו-SRE, Venko שולטת בגישה מנהלתית באמצעות מגבילי תעריפים קפדניים בשער וסידרה נקייה של סודות.
מקשי TOTP מנקים מתווי מילוי לפני המצגת:
```typescript
// Remove '=' ao final para evitar erros em aplicativos autenticadores
const cleanSecret = rawSecret.replace(/=+$/, "");
```
החלטות חסימה מתועדות בצורה מאובטחת בתוך מיירט האימות:
```typescript
if (failedAttempts >= 5) {
logSecurityEvent({
event: "AUTH_LOCKOUT_TRIGGERED",
actor: email,
ip: clientIp,
durationMinutes: 15
});
return response.status(429).json({ error: "Acesso temporariamente suspenso." });
}
```
<Callout type="warning">
<strong>כתב ויתור:</strong> Venko Total Group (VTG) פועלת אך ורק כפלטפורמת תוכנת תיאום מתקדמת. Venko אינו בנק, אינו מחזיק במטבע, אינו פועל כמתווך ואינו מספק ייעוץ משפטי או פיננסי פרטי.
</callout>
הגנות חזקות אלו מבטיחות שפעולות ה-B2B והשמירה שלך יתקיימו בסביבה מאובטחת, מבוקרת ומוכנה לביקורת.
הבהרה רגולטורית: Venko Total Group הינה פלטפורמה ניטרלית לתיאום תפעולי ורישום עסקאות, ואינה פועלת כמוסד בנקאי או גוף משמורת. כל הסליקות הכספיות והפרדת הכספים מבוצעות באופן בלעדי על ידי בנקים מורשים ונאמנים מפוקחים כחוק.
הודעת הפרדה קנונית ואי-משמורת פיננסית: קבוצת ונקה טוטאל (Venko Total Group) פועלת אך ורק בשכבת התיאום הדוקומנטרי, ממשל תהליכים ואימות קריפטוגרפי של שלמות נתונים. ונקה אינה מוסד בנקאי, אינה מחזיקה במשמורת כספים או נכסים פיננסיים, ואינה מעניקה ייעוץ משפטי או חשבונאי השמור לבעלי מקצוע מורשים. כל הסליקות הפיננסיות והמשמורת מבוצעות באופן עצמאי על ידי מוסדות בנקאיים מוסמכים בלבד.
מסקנות דוח המודיעין וממשל השחרור
- •ציות רגולטורי מלא: התאמה מוחלטת לחוק הרכש הברזילאי מס' 14.133/2021, חוק 13.303/2016 והנחיות CGU/TCU.
- •הפרדה קנונית ואפס משמורת: בידוד מוחלט בין תיאום ראיות אנליטי לבין משמורת בנקאית מפוקחת.
- •שלמות קריפטוגרפית בלתי ניתנת לשינוי: מעטפה מבוקרת עם גיבוב קנוני SHA-256 ועקיבות מלאה לפי RFC 8785.
- •מיגון מובנה בעת כשל (Fail-Closed): פעילות מוגבלת ומבוקרת בסביבת ייצור עם קוורום מלא של שערי אישור תקפים.