importar llamada desde "@/components/blog/Callout";
Aviso de alcance y no custodia (Cláusula B): Venko es una plataforma B2B para la coordinación de documentos y la orquestación de condiciones precedentes. Venko no es un banco, no lleva a cabo la custodia de la moneda, no actúa como corredor y no proporciona asesoramiento legal o financiero privado.
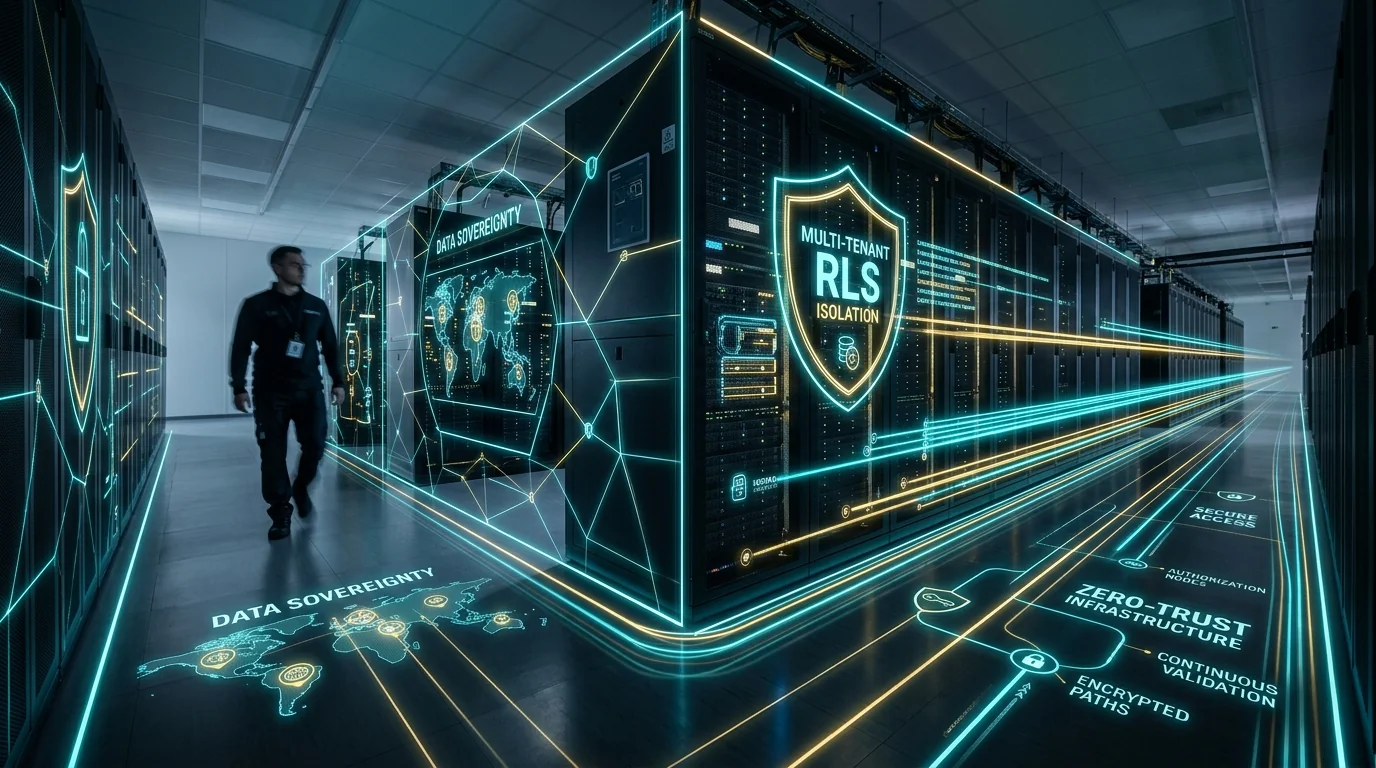
El movimiento global de capital requiere gestionar metadatos complejos generados por cada transacción. Los equipos institucionales de riesgo, cumplimiento e ingeniería deben saber siempre dónde residen sus registros operativos, quién puede acceder a ellos y cómo verificar su integridad. El modelo de Venko está diseñado para garantizar que, si bien los pagos y la coordinación son globales, los registros de auditoría, la telemetría y las señales administrativas permanezcan estrictamente locales y aislados. Este informe describe cómo aplicamos la residencia de datos regionales y garantizamos un aislamiento seguro para múltiples inquilinos.
1. ¿Dónde aparece esto en el portal?
Este tema se relaciona directamente con los paneles [Configuración de inquilino] y [Registros de cumplimiento] en su Portal del operador. Cuando un administrador del sistema ve las propiedades del cliente o un oficial de seguridad audita los historiales de acceso operativo, el portal consulta bases de datos que están físicamente aisladas por región y filtradas en tiempo real.
2. El dolor que aborda: el conflicto entre operaciones globales y regulación local
Para las tesorerías institucionales, las organizaciones públicas y las entidades soberanas, la ejecución de pagos transfronterizos presenta un conflicto persistente: el requisito de visibilidad global versus la necesidad absoluta de soberanía de datos local.
- La trampa de la residencia de datos: El procesamiento de flujos multidivisa a menudo requiere almacenar señales de transacciones. Sin embargo, centralizar estas señales en una base de datos unificada en la nube cruza los límites legales, violando directamente regulaciones como el GDPR de la Unión Europea o la LGPD de Brasil. * La amenaza de fuga de metadatos: Las bases de datos compartidas que agrupan registros de transacciones pueden filtrar patrones operativos. Si un adversario u operador deshonesto puede ver los historiales de consultas de múltiples clientes, las relaciones comerciales sensibles, los límites de los corredores y los volúmenes operativos quedan expuestos a ataques de reconocimiento.
3. Cómo se comporta el portal Venko: Compartimentación Regional
Venko resuelve estas tensiones manteniendo el proceso de coordinación unificado, mientras mantiene las señales operativas subyacentes estrictamente locales y con alcance para los inquilinos.
Cuando su equipo interactúa con el portal, la aplicación implementa tres salvaguardas principales:
- Drenajes de troncos aislados: El portal intercepta y clasifica todos los eventos operativos en el borde. Las señales de auditoría de una entidad europea fluyen exclusivamente a un enclave seguro en Frankfurt, los metadatos de LATAM permanecen estrictamente en São Paulo y los recuentos globales de alto nivel se indexan en Virginia sin detalles de identificación. Vistas delimitadas por inquilinos: Cuando un operador consulta registros o revisa los flujos de aprobación, el portal aplica dinámicamente la seguridad de nivel de línea (RLS). La base de datos ignora cualquier intento de consulta que no coincida con el UUID del inquilino del operador, lo que imposibilita la filtración de datos entre diferentes inquilinos. Resúmenes de cumplimiento en modo de solo lectura: Los reguladores y gerentes de SRE pueden ver cronogramas de auditoría limpios y unificados dentro de su región designada, lo que garantiza que la verificación del cumplimiento demore minutos en lugar de semanas.
4. ¿Qué controles existen entre bastidores?
<Tipo de llamada="info">
<strong>Garantía de aislamiento RLS:</strong> las conexiones de bases de datos utilizan filtros estrictos a nivel de fila que se ejecutan directamente en el nivel del motor de la base de datos. Esto garantiza que incluso en un entorno de base de datos compartida, la segregación de datos esté matemáticamente garantizada y no pueda ser eludida por fallas a nivel de aplicación.
</Llamada>
- Seguridad de nivel de fila (RLS) de Postgres: Cada fila de la base de datos está marcada con un "tenant_id" criptográfico. Las sesiones de la base de datos se inicializan con una variable de sesión que apunta al inquilino autenticado actual, lo que evita fugas. Motores de telemetría WORM: Los registros de escritura única y lectura múltiple se enrutan directamente a enclaves de solo anexo. Estos registros no pueden ser actualizados, eliminados ni modificados por ningún usuario, operador o administrador. Cifrado de sobre con AAD: Los detalles de la transacción se cifran mediante AES-256-GCM. El proceso de ajuste de claves incorpora el ID del inquilino y el código de región como datos autenticados adicionales (AAD), lo que garantiza que los datos no se puedan leer si se copian en un contexto diferente.
5. Qué significa esto para su organización
- Infraestructura compatible por diseño: Sus equipos legales y de TI cumplen automáticamente los mandatos de residencia regionales (GDPR, LGPD) sin administrar clústeres de nube separados. Aislamiento de seguridad total: Sus operaciones están protegidas detrás de firewalls criptográficos, lo que elimina el riesgo de fugas de datos de bases de datos compartidas. Pistas de auditoría a prueba de manipulaciones: Tiene un cronograma matemático claro de todas las acciones de la administración y del operador para presentarlo a las juntas de riesgos internas y a los auditores externos.
6. Cómo la tecnología hace cumplir estas reglas (para su equipo técnico)
Para los equipos técnicos y de seguridad, Venko impone estos límites a través de políticas explícitas de PostgreSQL e interceptación de telemetría en tiempo de ejecución.
La política RLS aplica automáticamente las consultas vinculadas a los inquilinos:
```sql
CREATE POLICY tenant_isolation_policy ON "IntegrationConfig"
USING (tenant_id = current_setting('app.current_tenant_id', true));
```
Todos los eventos de seguridad se serializan en salidas JSON localizadas. A continuación se muestra un ejemplo de una carga útil capturada por nuestro núcleo de registro durante un evento de consulta vinculado a un inquilino:
```json
{
"event": "AUDIT_QUERY_EXEC",
"timestamp": "2026-06-01T15:56:43Z",
"tenant": "d6b1d1f0-4fa8-48b4-9273-fa23bc6c010a",
"region": "SA-EAST",
"operator": {
"id": "usr-comp-9912",
"role": "compliance_checker"
},
"context": {
"targetTable": "IntegrationConfig",
"databasePartition": "Sao-Paulo-Enclave",
"encryptionStatus": "AES-256-GCM-Wrapped"
}
}
```
<Tipo de llamada="advertencia">
<strong>Descargo de responsabilidad:</strong> Venko Total Group (VTG) opera estrictamente como una plataforma de software de coordinación avanzada. Venko no es un banco, no posee divisas, no actúa como corredor y no brinda asesoramiento legal o financiero privado.
</Llamada>
Esta arquitectura garantiza que sus señales operativas permanezcan bajo un estricto control soberano, manteniendo la residencia de sus datos en cumplimiento y la seguridad de su organización.
Descargo Regulatorio: Venko Total Group es una plataforma neutral de coordinación operacional y agregador de libros contables, no una institución bancaria ni de custodia. Todas las liquidaciones financieras y la segregación de fondos son operadas exclusivamente por bancos asociados y custodios regulados debidamente autorizados.
Aviso de Segregación Canónica y No-Custodia: Venko Total Group actúa exclusivamente en la capa de orquestación documental, gobernanza de procesos y verificación criptográfica de integridad de datos. Venko no es una entidad bancaria, no custodia fondos ni activos financieros, y no presta asesoría legal o contable reservada a profesionales e instituciones reguladas. Todas las liquidaciones financieras y custodias son efectuadas independientemente por instituciones financieras autorizadas.
Conclusiones del Informe de Inteligencia y Gobernanza de Release
- •Conformidad Regulatoria Integral: Plena alineación con la Ley nº 14.133/2021, Ley 13.303/2016 y directrices de la CGU/TCU.
- •Segregación Canónica y Cero Custodia: Aislamiento estricto entre coordinación analítica de evidencias y custodia bancaria regulada.
- •Integridad Criptográfica Inmutable: Envoltorio auditado con digest canónico SHA-256 y trazabilidad total vía RFC 8785.
- •Blindaje Fail-Closed: Operación estrictamente contenida en entorno de producción con quórum total de compuertas homologadas.